Â
Am 27. September findent im Leipziger Mercure-Hotel ein TechTalk mit Christian Weyer über die Windows Communication Foundation (WCF ehemals Indigo)Â statt. Organisiert wird das Event von der .NET User Group Leipzig.
Die Anmeldung und weitere Informationen gibt es hier.
Unter http://msdn.microsoft.com/dotnetrocks/ gibt es ein Internetradio, dass alle paar Tage eine ca. einstündige Talk Show zu .NET-Themen sendet.
Am Samstag war ich mit meinem Kollegen Jens Hesse bei der ICE2006 in Lingen.
An dieser Stelle möchte ich kurz einmal die wichtigsten Themen vorstellen die mich auf der ICE2006 bewegt haben.
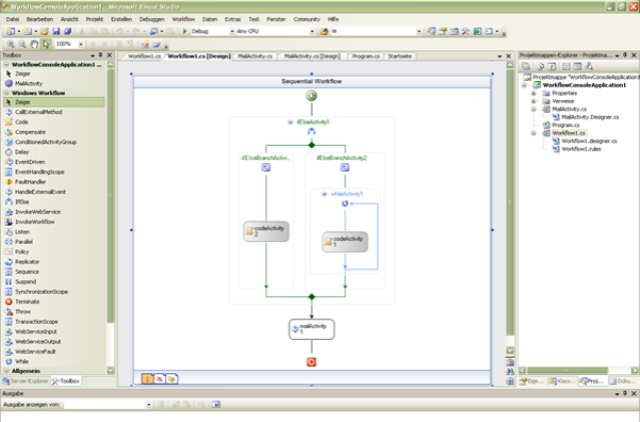
- Die Windows Workflow Foundation rockt!
- Entwickler sollten auf keinen Fall lokale Adminstratoren sein.
- Firmen-WLAN’s können viel stärker abgesichert werden als ich bisher angenommen habe.
- Windows Live bietet viele bekannte Dienste gesammelt in neuem Umfeld.
- Mit lose gekoppelter Software kann man zur Not auch 40.000 Clients bedienen.
- Microsoft tut alles um Software sicherer zu machen.
- Immer den Feedbackbogen abgeben.
Zu Punkt 1:
In einem Vortrag von Sebastian Weber wurde die Windows Workflow Foundation vorgestellt. Ich muss ganz ehrlich sagen, ich habe schon einiges darüber gelesen aber erst die Demo hat bei mir ein gewaltiges “Aha!-Erlebnis” ausgelöst. Die Einsatzmöglichkeiten der WF sind nahezu unbegrenzt. Einer der großen Vorteile die ich sehe ist, dass man mit dem Designer ein Tool in die Hand bekommt mit dem man zum Kunden gehen kann und gemeinsam mit ihm den Workflow baut. Wenn man dann nach Hause kommt muss man nur noch die freigelassenen Codeblöcke implementieren, der Ablaufplan steht dann jedoch schon.
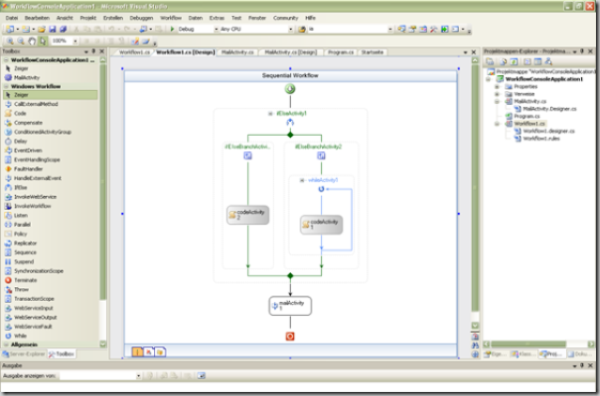
Ich habe mir bereits die Beta herunter geladen und einige kleine Workflows implementiert und werde dem Thema eine eigene Blog-Serie widmen.
Zu Punkt 2:
In einem wirklich interessanten Vortrag zeigten die Security-Experten Michael Willers und Frank Solinske die Gefahr von Rootkits und wie leicht diese auf Rechnern mit Administratorbenutzern die Kontrolle übernehmen können.
Es wurde in einer Art Live-Hack gezeigt, dass Rootkits bis in den Kernelmode (Ring 0) eindringen können und dann dort einfach alles machen können. EventLog, Prozessanzeige usw. kann man ab dem Moment vollkommen vergessen. Selbst ein Neuformatieren der Festplatte hilft nicht das Rootkit los zu werden, da es die eigenen Speicherbereich als defekt markieren kann und somit vom Formatieren auschließen kann. Auch das Finden der Rootkits ist selbst für Experten ein Problem, da sich manche ins BIOS oder den Grafikkartenspeicher speichern oder sich teilweise als Gerätetreiber tarnen.
Die beiden Redner starteten deshalb einen energischen Aufruf, dass Firmen Entwicklern die Lokalen Adminrechte entziehen sollten – so wie bei Microsoft und einigen anderen Firmen schon geschehen.
Wer mehr darüber lesen will, kann sich die Vortragsfolien von Michael Willers als Einstiegspunkt ansehen oder unter www.rootkits.com einige Rootkits downloaden.
Zu Punkt 3:
Daniel Melanchthon und Michael Kalbe diskutierten in einem durchweg unterhaltsamen Vortrag wie man das firmeninterne WLAN sicherer konfigurieren kann.
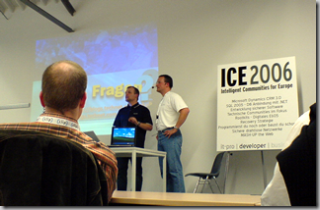
Bei einer der interessanten Möglichkeiten wurde ein Kondom über die Antenne des Access-Points gezogen. Der Erfolg war jedoch eher bescheiden. Informationen zu besseren Ideen findet man unter:
Sichere Drahtlosnetzwerke mit Windows Server 2003 [Webcast]
Windows XP – Überblick über Technologien und Komponenten für die Bereitstellung drahtloser Netzwerke [Whitepaper]
Grundlagen IPsec
Grundlagen Infrastruktur öffentlicher Schlüssel (Public Key Infrastructure)
Zu Punkt 4:
Oliver Scheer zeigte in seinem Vortrag einen Einblick in die Windows Live Beta. Aus meiner Sicht ist da nichts wirklich neues dabei – jedoch werden viele bekannte und beliebte Dienste in einem neuen programmierbaren Komplettmodell angeboten. Ob sich Windows Live wirklich gegen die erfolgreichen Einzeldienste durchsetzen kann wird sich erst noch zeigen. Schön bunt und interaktiv ist es jedoch jetzt schon.
Zu Punkt 5:
Shinja Strasser und Frank Eller zeigten ihrem Vortrag die Architektur ihres Frameworks, das angeblich so stark skaliert das auch 40.000 Clients bedient werden können. Viele der gezeigten Aspekte sind natürlich nicht unbekannt jedoch konnte man gut erkennen, dass die Basis für alle wirklich großen Anwendungen eine lose Koppelung der einzelnen Funktionalitäten sein muss. Wenn man diesen Punkt von Anfang an beherzigt, dann lassen sich weitere schwierige Aspekte wie z.b. Updates zur Laufzeit (ein System mit tausenden Clients kann kaum einfach angehalten werden) mit relativ wenig Aufwand realisieren.
Der zweite Teil des Vortrags sollte die neueste Version des Frameworks in Aktion zeigen, leider gab es da einige Probleme so dass dies sicher nicht so gelaufen ist wie von den Rednern gewünscht. Bei dem was man sehen konnte waren jedoch auch schon viele Prinzipien wie RemoteTransperancy usw. implementiert.
Zu Punkt 6:
Microsoft hat mit der Implementaton des Security Development Lifecycle ein System geschaffen um Ihre eigene Software auf ein wesentlich höheres Sicherheitsniveau zu befördern. Der Aufwand der dort betrieben wird ist absolut beeindruckend, aber offenbar auch nötig um das Vertrauen in Microsoft Software und Software im Allgemeinen zu stärken. besonders interessant ist, das nach Aussagen des Redners Sebastian Weber kein Microsoft Produkt mehr ausgeliefert wird, wenn es den abschließenden Security Review nicht besteht.
Zu Punkt 7:
Auf der ICE gab es am Ende so viele Bücher bei der Verlosung, so dass am Ende fast jeder der den Feedbackbogen abgegeben hatte auch eins erhalten hat. Jens und ich haben das natürlich vergessen ðŸ™�
Bilder mit freundlicher Genehmigung von Frank Lüken
Tags:
.NET,
Security,
Veranstaltungen,
Windows Vista
In diesem Nightcast möchte Bernd Marquardt ein interessantes Thema aufgreifen. Er will in einer Stunde einen kleinen Sprach-Compiler entwickeln. Geplant sind ein kleine Einführung in Compilerbau und dann natürlich das Praktische also der Code, der notwendig ist, um einen eigenen Sprach-Compiler mit .NET zu entwickeln.
Im Rahmen des ImagineCup 2006 findet dieses Jahr noch ein ganz besonderer Programmierwettbewerb statt. Der Wettbewerb richtet sich an Studenten die sich gerne in der Spieleprogrammierung austoben wollen.
Ziel ist es mit Hilfe einer vorgegebenen SDK eine KI zu bauen die 5 Nanobots durch einige Level steuert. Als Programmiersprache gehen C# und VB.Net und als Entwicklungsumgebung sollte das kostenlose Visual Studio Express vollkommen ausreichen.
Folgende Preise sind zu gewinnen:
- Platz – $8,000
- Platz – $4,000
- Platz – $3,000
Mark Boulter und Mike Harsh geben in dieser Folge des MSDN TV’s eine Einführung in “Cider“, den neuen Designer der WPF (Windows Presentation Foundation ehemals “Avalon”) .
In ganztägigen Veranstaltungen an drei deutschen Universitäten informieren Microsoft und SAP im September und Oktober gemeinsam über Grundlagen und aktuelle Entwicklungen beim Thema „Sichere Anwendungsprogrammierung“. Vorträge der Chief Security Officer beider Firmen und Praxisworkshops von Technologieberatern der jeweiligen Security-Teams liefern dabei wertvolle Tipps zur Sicherheit bei eCommerce-Sites, zeigen Abwehrmaßnahmen gegen Viren & Würmern und sagen, warum Firewalls nutzlos sind.
Zielgruppe der Weiterbildungsmaßnahme unter dem Titel „Survival für Programmierer – Angriffe auf Applikationen und wie man sie überlebt“ sind Entwickler, Studenten, Professoren, Dozenten und darüber hinaus alle, die sich für sichere Programmierung interessieren. Geplant sind derzeit drei Informationsveranstaltungen in Magdeburg (16.9.), München (7.10.) und Darmstadt (13.10.). Die Teilnahme ist kostenlos.
Unter http://www.thinktecture.com/gespraeche findet man in unregelmäßigen Abständen E-Mail-Gespräche über technologische Themen.
Ein wirklich nettes Format der Wissensvermittlung – und da die Gespräche von den thinktecture-Experten sind, kann man sich auf eine sehr gute inhaltliche Behandlung verlassen.
Bei Microsoft kann man sich jetzt kostenlos eine DVD mit allen bisher erschienenen TechTalk-Webcasts bestellen. Einfach Formular ausfüllen und schon wird die DVD verschickt.
Bernd Marquardt hält am 05.07.2005 von 16:00 bis 17:00 Uhr einen Webcast zum Thema reguläre Ausdrücke und Ihre Verwendung unter .NET. Neben der Erläuterung der Syntax sollen viele Beispiele mit der Regex-Klasse des .NET-Frameworks gezeigt werden.
Danach wird der Webcast sicher auch wieder zum Download bereit stehen.
Tags:
.NET,
bernd marquardt,
regex,
reguläre Ausdrücke,
webcast